Reklam Altyapısıyla Yapılan ‘Sıfır Tıklama’ Casusluğu
Toronto Üniversitesi’ne bağlı Citizen Lab, İsrailli reklam şirketi Discover-Tech’in reklam ağlarını, internet kullanıcılarını siber gözetleme ve hedefli saldırılar düzenleme amacıyla kullandığına dair bulgular paylaştı. Araştırma, El Cezire’ye ait bazı cihazların bu reklam altyapısı üzerinden ele geçirilmiş olabileceğini işaret ediyor.
Citizen Lab raporuna göre Discover-Tech, müşterilerine kullanıcı profili oluşturma, kimlik doğrulama ve üçüncü taraf istihbarat yazılımlarıyla hedefli saldırılar gerçekleştirme imkânı sunan “Controlium” adlı bir platform işletiyor. Sistemin en dikkat çekici yönü, hedef cihazlara herhangi bir etkileşim gerektirmeden erişim sağlayabilen sıfır tıklama saldırılarını desteklemesi.
Nasıl Çalışıyor?
Geleneksel yöntemlerin aksine bu süreçte kullanıcıdan bağlantıya tıklama ya da dosya açma gibi eylemler beklenmiyor; saldırı hedefin haberi olmadan saniyeler içinde gerçekleşebiliyor. Araştırmacılar, oyun veya telekomünikasyon hizmeti reklamı gibi görünen içeriklerin kullanıcıların kimlik ve IP bilgilerini toplamada kullanıldığını belirtiyor. Toplanan bilgiler sonrasında üçüncü taraf casus yazılım firmaları aracılığıyla hedef cihazlara zararlı kod gönderilebiliyor.
Hedef Kitle ve Etki
Citizen Lab, Controlium’un kamu görevlilerini, gazetecileri, iş insanlarını, aktivistleri, akademisyenleri ve büyükelçilik çalışanlarını hedefleyen casus yazılım tedarikçilerine altyapı sağladığını vurguluyor. Bu tür casus yazılımlar; mesajlar, fotoğraflar ve e-postalara erişim, telefon konuşmalarını kaydetme ve cihaz mikrofonlarını gizlice etkinleştirme gibi geniş çaplı veri erişimleri sağlayabiliyor. Araştırmacı Bill Marczak, internet reklamlarının kişileri son derece hassas biçimde tespit edip otomatik olarak hacklemek için kullanılabileceğine dair somut teknik kanıtlar bulduklarını ifade etti.
Reklam Açık Artırmaları ve Güvenlik Riski
Çalışma, dijital reklamcılığın temel mekanizması olan otomatik açık artırma sistemlerinin de güvenlik riskleri barındırdığını ortaya koyuyor. Bir kullanıcı reklam içerikli bir siteyi ziyaret ettiğinde, cihaz ve çevrimiçi etkinlik bilgileri; çok sayıda şirketin katıldığı, milisaniyeler içinde sonuçlanan açık artırmalarda paylaşılıyor. Citizen Lab’e göre, kötü niyetli aktörler bu altyapıyı kullanarak belirli kişiler üzerinde hedefleme yapıp saldırılar düzenleyebiliyor.
Confiant’ın bulguları ise Discover-Tech reklamlarının ABD ve Avrupa’daki kamu kurumları ile Birleşmiş Milletler, NATO, Uluslararası Ceza Mahkemesi ve Uluslararası Atom Enerjisi Ajansı ağlarına gösterildiğine işaret ediyor. Citizen Lab ayrıca Discover-Tech reklamlarının 2024’ten bu yana Yemen, Brezilya, Meksika ve Çekya dahil birçok ülkede milyonlarca kişiye ulaştığını belirtiyor; ancak bu reklamları gören herkesin cihazının kötü amaçlı yazılımla enfekte olduğu anlamına gelmiyor.
Çağrı ve Yanıt
Citizen Lab ve araştırmacılar, büyük reklam şirketlerinin bu tür faaliyetleri tespit edememesini ciddi bir güvenlik zaafiyeti olarak nitelendiriyor. Araştırmacı Wolfie Christl, ABD ve Avrupa’daki siber güvenlik kurumları ile düzenleyicileri, ilgili şirketleri soruşturmaya ve reklam ekosistemindeki yapısal güvenlik açıklarını gidermeye çağırdı. Discover-Tech’e yöneltilen sorulara haber metninde yer verildiği, ancak şirketin yanıtının raporda bulunmadığı belirtildi.
Benzer Haberler

Ukrayna kaynaklı İHA saldırılarının ardından Rusya’da akaryakıt arzında ciddi aksaklıklar başladı. Hükümet ve merkez bankası, piyasa istikrarını sağlamak için çeşitli önlemler alırken, fiyatlar ve üretim verileri ekonomik göstergeleri hızla etkiliyor. Merkez Bankası yetkilileri, alınan önlemlerin etkisini yakından takip ederek Temmuz toplantısında enflasyon ve GSYH tahminlerini güncelleyebileceklerini belirtiyor. Zabotkin, yönetim kurulunun...

Venezuela’da 40 saniye arayla meydana gelen çok şiddetli iki deprem, ülke çapında paniğe ve ciddi yıkıma yol açtı. İlk sarsıntının ardından kısa süre içinde gelen ikinci büyük deprem nedeniyle birçok bina hasar gördü ve halk sokaklara döküldü. Arama-kurtarma çalışmaları hızla başlatıldı; zarar gören bölgelerde ekipler enkaz altında kalanlara ulaşmak için...

Nilüfer Belediyesi’nin, Çanakkale Savaşı’ndan günümüze vatan uğruna hayatını kaybeden tüm Nilüferli şehitlerin adını yaşatacağı Şehitler Anı Parkı, bu yıl Esentepe Mahallesi’nde Nilüferlilerle buluşacak. Şehitlerin aziz hatırasını yaşatmak amacıyla hayata geçirilecek parkta yer alacak abide de, tüm Nilüferli şehitlerin isimlerini onlara yakışır bir vefa ile geleceğe taşıyacak. Nilüfer Belediyesi’nin, ilçedeki tüm...
Milli takımımız, Fransa karşısında tarihsel olarak dezavantajlı bir tabloyla karşı karşıya: iki ülke arasında toplamda 6 resmi maç oynandı ve ev sahibi/misafir ayrımı gözetilmeksizin Fransa dört galibiyet, Türkiye bir galibiyet ve bir beraberlik elde etti. Bu müsabakalarda Fransa toplam 13 gol kaydederken, millilerimiz 5 golle cevap verebildi. İstatistikler, rekabetin genel...
Türkiye, savunma teknolojileri alanında sağladığı hızlı ilerlemeyle dünya çapında dikkat çekiyor. Özellikle insansız hava araçları (İHA/SİHA) üretimindeki başarısı, birçok ülkenin güvenlik ve savunma tercihlerini yeniden şekillendiriyor. Uluslararası medya kuruluşlarının da vurguladığı gibi, Türkiye’nin geliştirdiği insansız platformlara yönelik talep hem Orta Doğu hem de Kuzey Afrika’da belirgin şekilde arttı. Bu ilgi,...
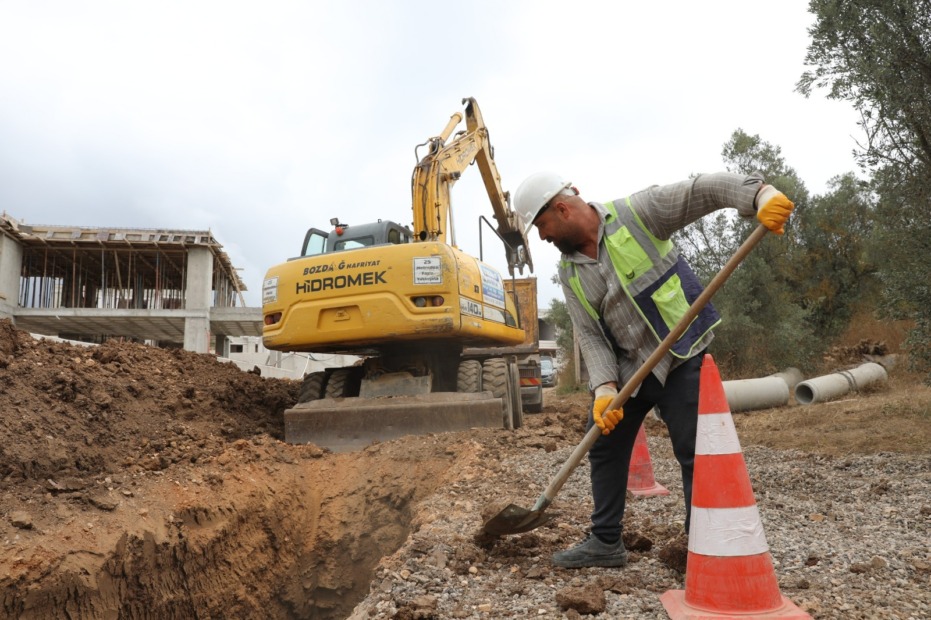
Bursa Büyükşehir Belediyesi, Mudanya’nın Bademli ve Çağrışan mahallelerinde 1,6 kilometrelik yeni kanalizasyon ve 1,7 kilometrelik yeni yağmur suyu hattı imalatı gerçekleştirdi. Şahin Biba başkanlığıyla nisan ayında başlatılan altyapı seferberliği kapsamında Büyükşehir Belediyesi koordinasyonuyla BUSKİ Genel Müdürlüğü ekipleri, 17 ilçede altyapı ağını güçlendirmek için harekete geçti. Altyapı yatırımları kapsamında Büyükşehir ekipleri,...
Bir Yorum Yazın
Ziyaretçi Yorumları - 0 Yorum