PHP güvenlik açığı birçok siteyi çevrimdışı bıraktı
PHP güvenlik açığı internette geniş çaplı kesintilere yol açtı
Çarşamba öğleden sonra PHP dilinde tespit edilen iki kritik güvenlik açığı için yama yayımlandı; ancak birçok kuruluş düzeltmeyi zamanında yükleyemeyince sitelerini geçici olarak çevrimdışı almak zorunda kaldı.
Güvenlik kusurları, Calif ve Wiz adlı siber güvenlik ekiplerinin keşifleriyle ortaya çıktı. Bu araştırmalar, Patch the Planet adlı program kapsamında yapıldı ve programa katılanların gelişmiş yapay zeka araçlarına erişimi vardı. Açıklar on yılı aşkın süredir fark edilmemişken, ağustos ayında yapay zekâ destekli analizlerle kısa sürede tespit edildi.
OpenAI bir araştırmacısının aynı dönemde benzer bir keşif yaptığını duyurdu; Wiz ise öncü yapay zekâ modellerinin kusurların hızlıca geliştirilip farklı uygulamalara uyarlanmasında kilit rol oynadığını belirtti. Söz konusu değerlendirmeler, açıkların ciddiyetine dikkat çekti.
PHP Vakfı başlangıçta yamayı ay sonuna kadar yayımlamayı planlamıştı; ancak açıklara dair ayrıntıların sosyal medyada sızması vakfı acele bir duyuru yapmaya zorladı.
Finlandiya hükümeti bazı kamuya açık internet hizmetlerini kapattı. Hollanda siber güvenlik kurumu ve ülkeye bağlı bazı kamu kurumları erişimi durdururken, Wikimedia Vakfı da bazı sistemlerini geçici olarak devre dışı bıraktı. Edinburgh belediyesi ve bazı medya ile kültür platformlarının belirli sayfalarına erişim sağlanamadı; bazı ticari platformlar bakım gerekçesiyle çevrimdışı olduğunu açıkladı.
ABD Ulusal Güvenlik Ajansı kuruluşlara yamayı uygulayamayanların sistemlerini çevrimdışı almalarını tavsiye etti. Beyaz Saray, federal kurumların sorunu çözmek için yapay zekâ laboratuvarlarıyla işbirliği yaptığını bildirdi. Japonya Başbakanı vatandaşları sitelerin PHP ile çalışıp çalışmadığını kontrol etmeye çağırdı. Birleşik Krallık Ulusal Siber Güvenlik Merkezi ve benzeri AB ile Avustralya kurumları, PHP kullananları güncellemeleri uygulamaya çağırdı. Türkiye’de Siber Güvenlik Başkanlığı kamu ve özel sektördeki sistem yöneticilerini altyapılarını gözden geçirip güncellemeleri acilen yüklemeye davet etti.
NSA açıklamasına göre kusurlar sunucunun dosya sistemi veya veritabanına doğrudan erişim sağlayabilir. CERT-EU ise risk puanlarının kimlik doğrulaması gerektirmeyen uzaktan kod yürütmeye işaret ettiğini belirtti. Bu tür açıklardan yararlanan saldırganlar kötü amaçlı yazılım yükleyebilir veya hizmetleri devre dışı bırakabilir.
Tahminlere göre internetin yaklaşık yüzde 70’i bu açıklardan etkilenmiş olabilir. Güvenlik firmaları PHP’nin WordPress, Drupal, Joomla, Magento gibi içerik yönetim sistemleriyle paylaşımlı barındırma platformlarında ve kontrol panellerinde yaygın olarak kullanıldığına dikkat çekiyor. Uzmanlar, PHP çalışan tüm örneklerin tespit edilip yönetilmesinin zorluk oluşturduğunu; ayrıca kimi zaman PHP’nin üçüncü taraf ürünlerin altında fark edilmeden çalışabildiğini vurguladı.
Huntress, Sophos ve Cloudflare gibi kuruluşlar erken aşama saldırılar görüldüğünü ve yeni saldırı yöntemleri geliştikçe savunmaların güncellendiğini bildirdi. Uzmanlar, sistemlerde daha önce sızma işaretleri olup olmadığının kontrol edilmesi gerektiğini belirtti.
Hangi PHP sürümlerinin etkilendiği konusunda tam netlik yok; CERT-EU açığın 2004 çıkışlı PHP 5’ten itibaren geniş bir dönemi kapsayabileceğini ifade etti. PHP Vakfı yalnızca en son sürümler için güncelleme yayımladı; bu nedenle PHP 8.1 veya daha eski sürümleri kullananlara yükseltme veya yamayı uygulama öneriliyor.
Ulusal Siber Güvenlik Merkezi güncellemeyi yükledikten sonra da üçüncü taraf tedarikçilerden gelecek yamaların izlenmesini ve cihazlarla hizmetlerde sürekli denetim yapılmasını tavsiye etti.
PHP, sunucu tarafında çalışan yaygın bir programlama dili olarak internetin büyük bir bölümüne güç vermeyi sürdürüyor; tüm siteler PHP kullanmasa da dilin yaygınlığı nedeniyle bu tür kritik açıklardan etkilenme riski yüksek kaldı.
Benzer Haberler
SDG/YPG lideri Mazlum Abdi, örgütün ve ona bağlı tüm askeri ile sivil yapıların feshedilerek Suriye devlet kurumlarına tam entegrasyon sürecine girdiğini açıkladı. Yapılan duyuruda, bu kararın Suriye içindeki yeni dönemin ayrılmaz bir parçası olduğu vurgulandı. Kararın arka planında bölgedeki güç dengelerindeki değişimler ve uluslararası aktörlerin etkileşimleri bulunuyor; Ankara tarafından uzun...
Gençlik ve Spor Bakanlığı ile Galatasaray Spor Kulübü arasındaki ihtilaf, Ali Sami Yen Spor Kompleksi’nin kullanım hakkına ilişkin sözleşme kapsamındaki yıllık amatör spora katkı bedelinin tahsiline dayanıyor. Bakanlık, söz konusu bedelin ödenmediğini belirterek hukuki yollara başvurmuş; kulübün itirazı üzerine işlem bir süre durdurulsa da daha sonra alacak ve kötü niyet...

Osmangazi Belediyesi, 30 Ağustos Zafer Bayramı’nda açacağı Zamansız Kitaplar Müzesi’yle geçmişin izlerini taşıyan 3 bin kitabı kitap severlerle buluşturacak. Kültür mirasına katkı sunmak amacıyla arşivinde bulunan 3 bin kitabı gün yüzüne çıkartan Osmangazi Belediyesi, her biri geçmişin izlerini taşıyan kitapları Zamansız Kitaplar Müzesi’nde kitap severlerle buluşturuyor. 30 Ağustos Zafer Bayramı’nda...
ABD ile İran arasındaki askeri tansiyon ve Fed kaynaklı faiz endişeleri, küresel ekonomide baskı yaratırken kripto varlıklarda delege düşüşler gözlemleniyor. Toplam piyasa değeri son 24 saatte yaklaşık %2 azalarak 2,64 trilyon dolara geriledi; buna rağmen bazı yatırımcılar Bitcoin’e savunma aracı gözüyle bakmaya devam ediyor. Bitcoin gün içinde 76,3 bin ile...
Avrupa kıtasında 17 Haziran’dan itibaren etkisini artırması beklenen yoğun sıcaklar, birçok ülkede rekor seviyelere yakın değerler getirebilir. Ventusky verileri ve meteorolojik tahminler, Batı ve Orta Avrupa’da gün içi 30’ların üzerine çıkan, yer yer 35–37°C’ye varan sıcaklık dalgaları öngörüyor. Türkiye cephesinde ise tam tersi bir tablo söz konusu: Meteoroloji Genel Müdürlüğü...
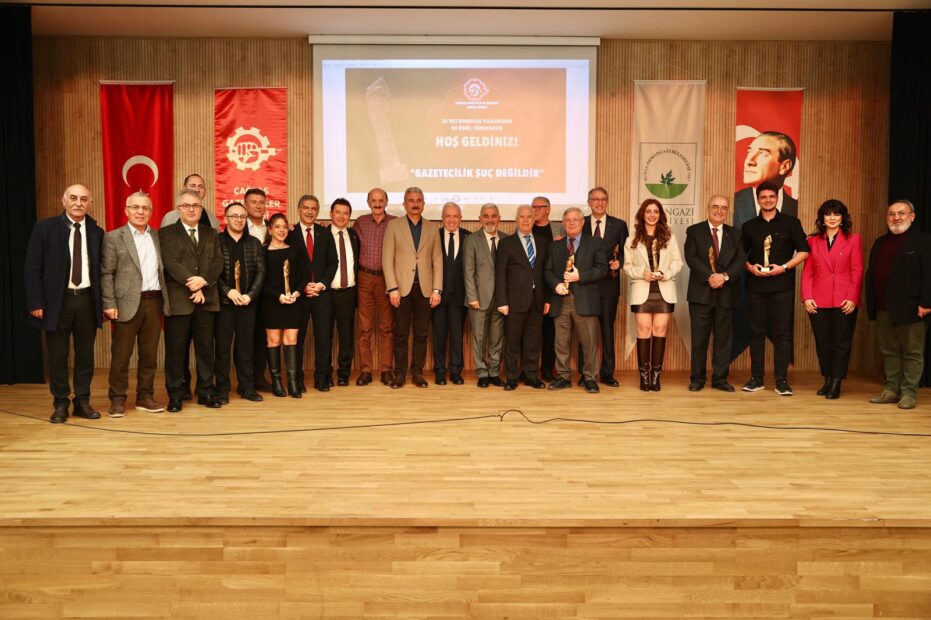
Kuruluşunun 36’ncı yıldönümünü kutlayan Çağdaş Gazeteciler Derneği (ÇGD) Bursa Şubesi, gelenekselleşen ödül töreninde, basın özgürlüğüne vurgu yaptı. ÇGD Bursa Şubesi Basın Dayanışma Ödülü Merdan Yanardağ’ın şahsında Tele1 TV çalışanlarına, Basın Onur Ödülü deneyimli yazar Ahmet Emin Yılmaz‘a, Kent Kültürüne Katkı Ödülü Dr. Ceyhun İrgil‘e, Fikri Takip Habercilik Ödülü Harmancık...
Bir Yorum Yazın
Ziyaretçi Yorumları - 0 Yorum