PHP kritik açıkları nedeniyle birçok kamu sitesi kapatıldı
PHP’de tespit edilen kritik açıklar sebebiyle çok sayıda site geçici olarak erişime kapatıldı
PHP yazılımındaki iki önemli güvenlik açığı, dünya genelinde kamu kurumları, çevrimiçi platformlar ve özel kuruluşları alarma geçirdi; birçok kurum güvenlik yamalarını uygularken hizmetlerini kısıtladı veya sitelerini kapattı.
Uzaktan kimlik doğrulaması gerektirmeden sunucularda kod çalıştırılmasına olanak veren bu açıklardan etkilenen sitelerin oranı, sunucu tarafı dilin tespit edilebildiği internet sitelerinin yaklaşık %69’unda PHP kullanılması nedeniyle yaygın bir etki yarattı.
ABD Ulusal Güvenlik Ajansı ve İngiltere Ulusal Siber Güvenlik Merkezi, güncellemeler uygulanana kadar etkilenen sistemlerin çevrimdışına alınmasını veya kapatılmasının değerlendirilmesini önerdi; kurumlar tedbir amaçlı erişim kesintileri uyguladı.
Hollanda’da Overheid.nl ve Hollanda NCSC’nin siteleri, parlementonun alt kanadı Tweede Kamer ile Ulusal Halk Sağlığı ve Çevre Enstitüsü RIVM dahil olmak üzere bazı resmi portallar tedbir amacıyla çevrimdışı bırakıldı.
Finlandiya’da Valtori kamuya açık web hizmetlerini durdurdu; Belçika Dışişleri Bakanlığı, Fransa İçişleri Bakanlığı valilik sitelerini, Almanya’da ITZBund bünyesindeki pek çok siteyi erişime kapattı; Çekya hükümeti resmi sitesini güncellemeler için devre dışı bıraktı.
Avustralya’da hükümet sitelerinde kesintiler gözlenirken, Rotterdam Limanı ve Hollanda Kraliyet Futbol Federasyonu KNVB gibi özel kuruluşlar da önlem amaçlı erişimi askıya aldı.
Wikimedia Vakfı altyapısını korumak için bazı destekleyici sistemleri kapattı; 4chan, Something Awful, Fur Affinity, Miraheze ve Pinboard gibi platformlar da açıkları kapatana dek hizmetleri sınırladı veya askıya aldı.
Eğlence ve oyun sektöründe Cygames bazı oyunlarında acil bakım yaptı; Pokémon destek birimi Pokémon Sleep ve Pokémon HOME için bakım duyurdu. Duolingo ile GOG’ta da kesintiler bildirildi ancak bu aksaklıkların doğrudan PHP açığıyla bağlantısı her yerde teyit edilmedi.
PHP ekibi 21 Ekim 2026’da güvenlik yamalarını yayımladı ve kullanıcıları sistemlerini derhal güncellemeye çağırdı; ekip geçici önlemlerin riski azalttığını ancak kalıcı çözüm olmadığını belirterek site yöneticilerini ilgili sürümlere geçiş veya barındırma sağlayıcılarıyla doğrulama yapmaya yönlendirdi.
Benzer Haberler
Nilüfer Belediyesi tarafından düzenlenen Edebi Kazılar söyleşilerinin bu ayki konuğu, çağdaş Türk edebiyatının güçlü kalemlerinden Faruk Duman oldu. Akkılıç Kütüphanesi’nde gerçekleşen buluşmada Duman, “Balıklarla İlgili Rivayet” romanının doğuş hikayesini ve Kars’ta geçen çocukluğunun edebiyatına yansımalarını okurlarla paylaştı. Nilüfer Belediyesi’nin edebiyat dünyasının önemli isimlerini okurlarla buluşturduğu Edebi Kazılar etkinliği, bu ay...
Nilüfer Belediyesi ve ÇEKÜDER iş birliğiyle düzenlenen 10’uncu Çalı Köy Filmleri Festivali, bu yıl 2’nci kez yapılan Ulusal Disiplinlerarası Sinema Sempozyumu ile başladı. “Yerelden Küresele Film Çalışmaları” başlığında gerçekleştirilen sempozyumda 53 bildiri sunuldu. Bu yıl 10’uncu Çalı Köy Filmleri Festivali kapsamında organize edilen “2’nci Ulusal Disiplinlerarası Sinema Sempozyumu” Pancar Deposu’nda...
19 Mart'ta gözaltına alınmasının ardından hakkında yürütülen soruşturma kapsamında tutuklanan İstanbul Büyükşehir Belediye Başkanı Ekrem İmamoğlu Silivri'de ilk defa iktidara yakın kanalları bu kadar çok izlediğini söylerken gördüğü yayınlara da isyan etti.
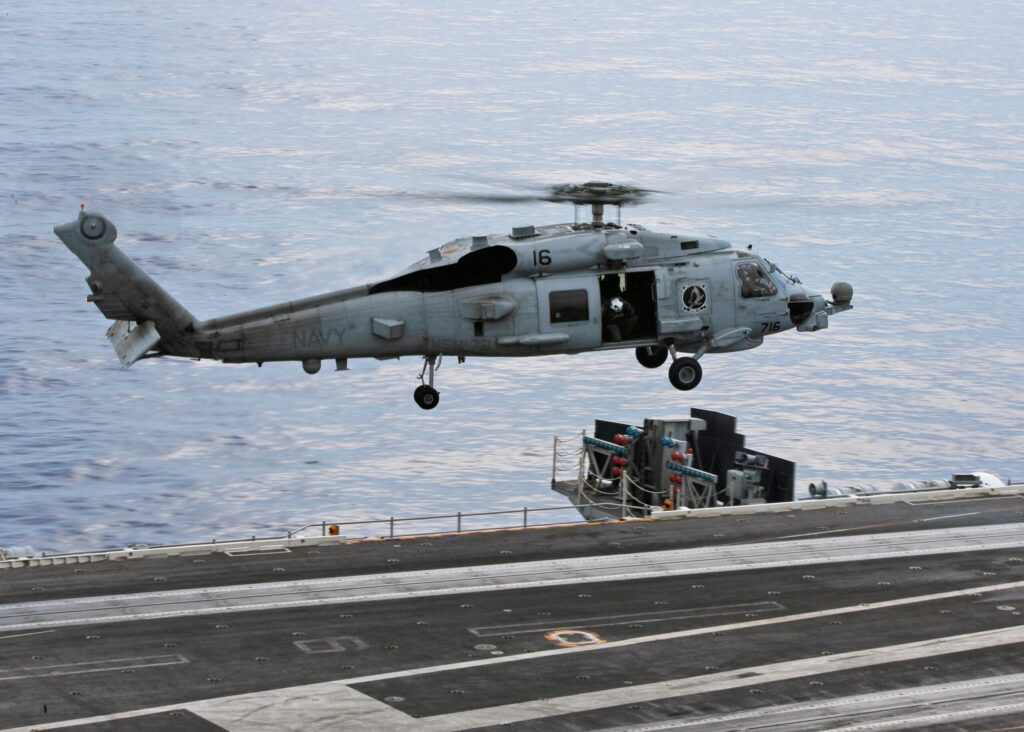
ABD Deniz Kuvvetleri Merkez Komutanlığı, Umman Denizi açıklarında bir MH-60S “Sea Hawk” helikopterinin acil su inişi gerçekleştirdiğini bildirdi. Olay, USS George H.W. Bush uçak gemisine bağlı bir araç tarafından raporlandı ve helikopterin neden denize indiğiyle ilgili soruşturma başlatıldı. Helikopterde bulunan dört kişilik mürettebattan üçü başarıyla kurtarılarak gemi güvertesine alındı; bu...
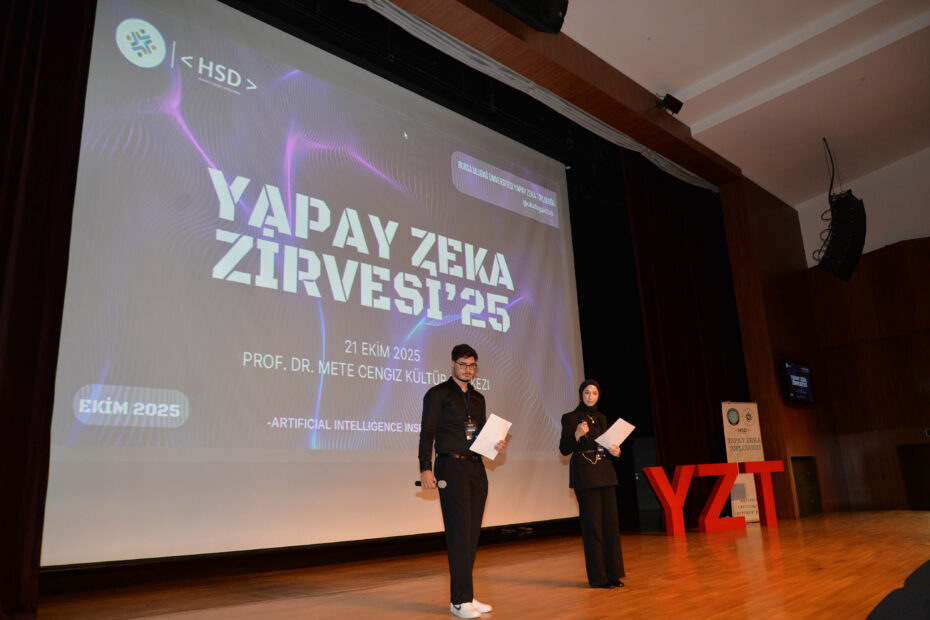
Bursa Uludağ Üniversitesi (BUÜ), 50. yıl etkinlikleri kapsamında önemli bir etkinliğe ev sahipliği yaptı. Geleceğin teknolojisi olarak değerlendirilen yapay zeka kavramını derinlemesine ele alındığı etkinlikte alanında uzman konuklar ağırlandı. BUÜ Yapay Zekâ Topluluğu ve Huawei Student Developers (HSD) iş birliğiyle 4.sü düzenlenen Geleneksel Yapay Zekâ Zirvesi, geleceğin mühendislerini, araştırmacılarını ve...
Sermaye Piyasası Kurulu (SPK) tarafından tasfiye kararı alınan 131 fona ilişkin soruşturma, Türkiye gündeminde yoğun yankı uyandırdı. Operasyon kapsamında çok sayıda şüpheli hakkında işlem yapılırken, soruşturmanın mağdurların haklarının iadesine yönelik adımları da sürüyor. Şu ana kadar 87 kişi tutuklanmış; bunlardan 17’si elde ettikleri gelirlerin iadesi için başvuruda bulundu. Başvuruların değerlendirilmesi...
Bir Yorum Yazın
Ziyaretçi Yorumları - 0 Yorum